رمز QR للدفع: افحص الوجهة لا شكل الملصق
وجود الرمز على طاولة أو لوحة خدمة لا يكفي لتوثيق الموقع الذي يفتحه. قبل إدخال بطاقة أو كلمة مرور، افحص مصدر الملصق والوجهة، وافتح قناة الجهة بنفسك إذا بقي الشك.

تقف أمام لوحة خدمة، أو تجلس إلى طاولة، وتجد رمزًا يختصر طريق الدفع إلى مسح واحد بالهاتف. المكان مألوف، والملصق مرتب، فتبدو الخطوة طبيعية. لكن وجود الرمز في المكان المتوقع لا يجيب عن السؤال الأهم: من يتحكم في الموقع الذي ستفتحه، ولمن ستعطي بياناتك؟ الرمز ينقل عنوانًا أو معلومات، ولا يثبت وحده هوية صاحبها.
خلال أكتوبر، شهر التوعية بالأمن السيبراني الذي تخصص له وكالة الأمن السيبراني وأمن البنية التحتية الأميركية CISA حملة تتضمن تجنب التصيد، تستحق هذه العادة مراجعة عملية. لا نتحدث هنا عن حملة احتيال جديدة مؤكدة في بلد عربي، بل عن إرشادات قائمة من جهات أمنية ومزودي خدمات، تفيد القارئ في بلده أو أثناء السفر. والإجراء المفيد ليس الخوف من كل رمز، بل التوقف قبل تحويل سهولة المسح إلى ثقة في الجهة المستقبلة.
الملصق قد يتغير، والمكان يبقى كما هو
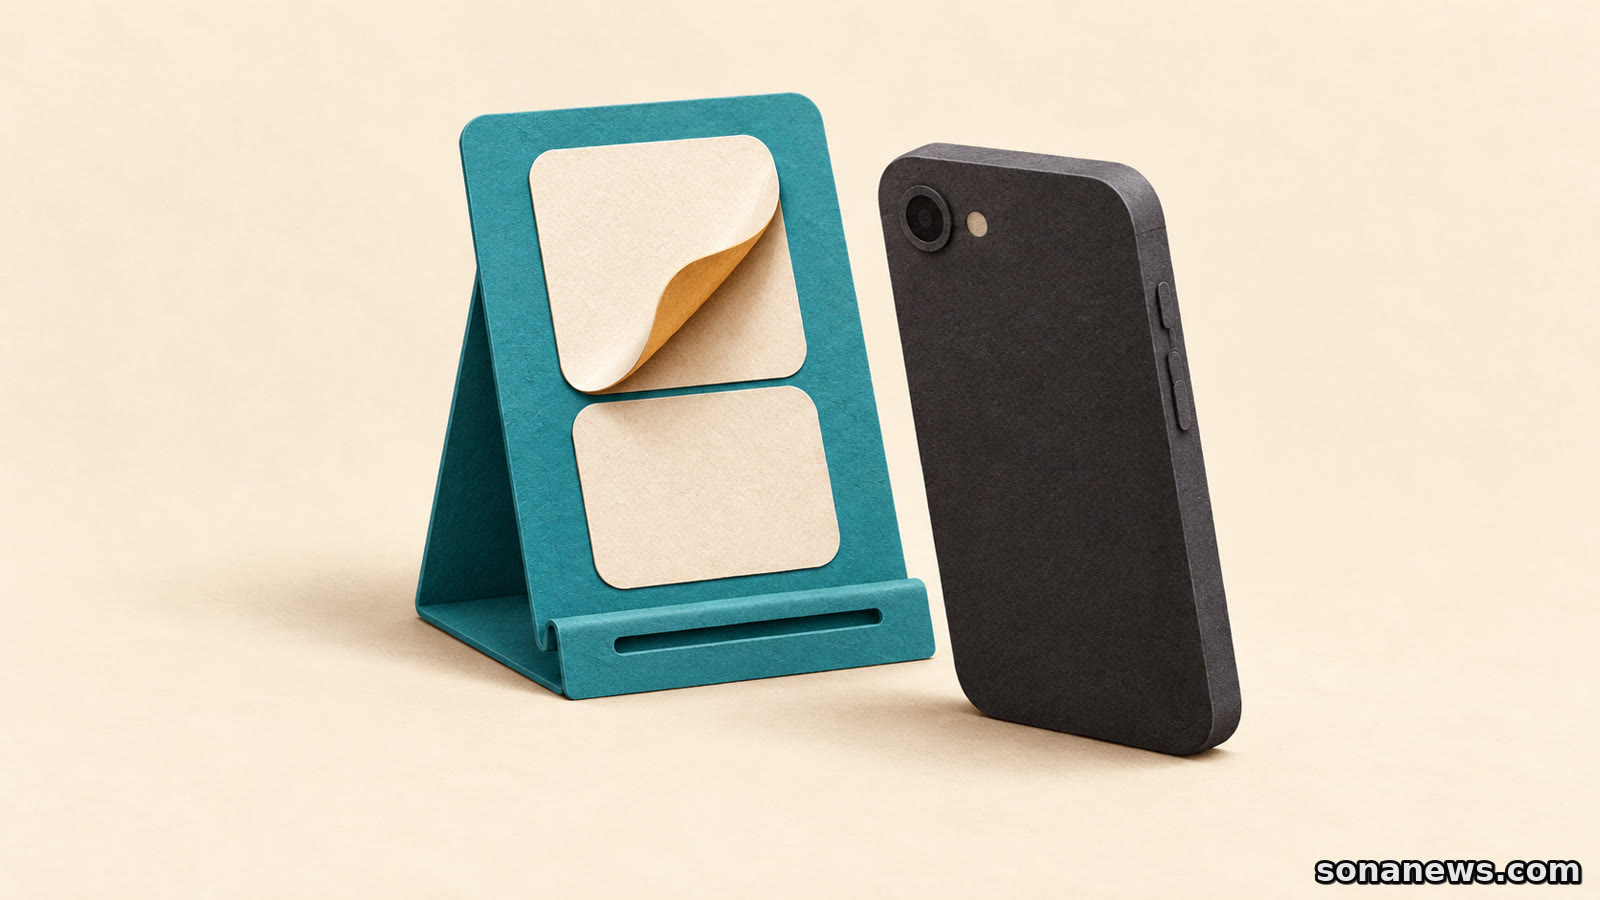
توضح مبادرة Get Cyber Safe الحكومية الكندية أن المجرمين قد يستخدمون ملصقات رموز الاستجابة السريعة لاستبدال رمز موثوق، أو قد يخترقون الصفحة التي يقود إليها الرمز الأصلي. لذلك توجد نقطتان مختلفتان للفحص: ما على اللوحة أمامك، وما يظهر على الهاتف بعد ذلك. سلامة الورقة لا تكفي إذا كانت الوجهة نفسها غير موثوقة.
انظر إلى الملصق قبل استخدامه: هل توجد طبقة تغطي أخرى، أو حواف توحي بإضافة لاحقة؟ هذه أسباب للسؤال، لا أدلة قاطعة على الاحتيال. فقد يستبدل صاحب الخدمة ملصقه بصورة مشروعة، وقد لا يترك التلاعب أثرًا واضحًا. إذا شككت، اسأل موظفًا مسؤولًا عن وسيلة الدفع المعتمدة، أو استخدم قناة رسمية تعرفها مسبقًا. لا تعتمد على رقم اتصال موجود على الملصق المشكوك فيه وحده لتوثيق الملصق نفسه.
ويميز المركز الوطني للأمن السيبراني البريطاني بين سياقات الاستخدام. يوضح في إرشاده المنشور في فبراير 2024 أن الرموز في الأماكن المفتوحة، مثل المحطات ومواقف السيارات، قد تنطوي على مخاطر أكبر، وأن بعض عمليات الاحتيال تتضمن تواصلًا لاحقًا لاستكمال الخداع. هذه ملاحظة عن السياق البريطاني في ذلك الإرشاد، وليست إحصاءً عن انتشار الاحتيال في المدن العربية أو حكمًا بأن كل رمز في مكان عام مزيف.
قراءة الرمز ليست قرار الدفع
تشرح Apple في صفحة دعم عربية محدثة في سبتمبر 2026 أن المستخدم يفتح الكاميرا أو ماسح الرموز، ويوجه الجهاز إلى الرمز، ثم يضغط على الرابط لفتح المحتوى. هذا التسلسل يوضح نقطة التوقف: لا تجعل ظهور رابط قابل للضغط سببًا كافيًا لفتحه أو لإدخال البيانات في الصفحة التالية. وقد تختلف واجهة العرض وسلوك الفتح باختلاف الجهاز والتطبيق والإعدادات.
يوصي المركز البريطاني باستخدام ماسح الرموز المدمج في الهاتف بدل تنزيل تطبيق مستقل لهذا الغرض. لكن الماسح المدمج لا يمنح كل وجهة شهادة أمان. افحص العنوان المعروض إذا كان ظاهرًا، ثم قارن الوجهة بالقناة المعروفة للجهة. إذا كان العنوان غير واضح، أو لا تعرف كيف تتحقق منه، فليس مطلوبًا أن تخمّن: افتح التطبيق الرسمي الذي تستخدمه عادةً أو انتقل إلى الموقع المعروف مباشرةً.
وفي المقابل، لا يصح القول إن مجرد توجيه الكاميرا يعني حتمًا سرقة المال أو اختراق الهاتف. مراحل الاستخدام ليست شيئًا واحدًا: التعرف على الرمز، وفتح المحتوى، وتنزيل ملف، وتسجيل الدخول، وتأكيد عملية مالية. لكل مرحلة طلبها ومخاطرها، ولذلك يفيد الانتباه لما يطلبه الهاتف فعلًا بدل مواصلة الضغط لأن البداية بدت مألوفة.
السؤال التالي: لماذا تحتاج الصفحة إلى هذه البيانات؟
قد يقود رمز قائمة طعام إلى عرض القائمة، وقد يقود رمز خدمة إلى صفحة دفع. لكن الطلب الذي لا يناسب الغرض يستحق التوقف. يوصي المركز البريطاني بالحذر عند طلب معلومات تبدو أكثر من اللازم، سواء على الموقع أو في اتصال لاحق. وتوضح إرشادات Google العربية أن التصيد قد يقلد مؤسسة موثوقة ويطلب بيانات شخصية أو مالية، أو يحاول دفع المستخدم إلى تنزيل برامج.
ليس اسم الشركة أو شكل الصفحة وحده ما ينبغي فحصه. توضح Apple بالعربية أن رابطًا قد يبدو سليمًا بينما لا يطابق عنوانه موقع الشركة، وأن المحتال قد يخلق شعورًا بالإلحاح لمنعك من التحقق بصورة مستقلة. عبارة «أكمل الآن» أو اتصال يزعم إنقاذ الحساب لا يعوضان التحقق من المصدر. وإذا طُلبت كلمة مرور بعد رابط مريب، تنصح Google بالانتقال مباشرة إلى الموقع المراد استخدامه بدل إدخالها في الصفحة التي فُتحت.
ولا تعتبر غياب التحذير دليل براءة. تنص إرشادات Google على الحذر من الجهات غير الموثوقة حتى عندما لا يظهر تنبيه أمني. كما أن الصفحة قد تطلب رقم هاتفك قبل أن تطلب المال؛ لا تقدمه لمجرد أن الحقل جزء من نموذج أنيق. السؤال العملي هو ما إذا كنت تعرف الجهة، وتفهم سبب الطلب، ووصلت إليها عبر طريق موثوق.
رمز في البريد ليس دعوة لتجاوز فحص الرابط
لا تقتصر المسألة على الملصقات. يشرح المركز البريطاني أن استخدام الرموز داخل رسائل التصيد قد يخفي الرابط عن النظرة السريعة، وأن بعض أدوات فحص البريد لا تفحص الصور. وقد ينقل المستخدم العملية إلى هاتفه الشخصي بعدما بدأت على حاسوب العمل. لذلك لا تصبح رسالة تحديث الحساب أو تسديد فاتورة أكثر موثوقية لمجرد أنها تطلب المسح بدل النقر.
إذا وصل طلب غير متوقع باسم مصرف أو مزود خدمة، افتح حسابك من المسار المعتاد وابحث عن الطلب هناك، أو اتصل بالجهة من بيانات اتصال معروفة. وفي العمل، ارفع الرسالة إلى فريق الدعم وفق إجراء المؤسسة، بدل تجربة الرمز على هاتفك للتأكد منه. لا يحتاج التحقق إلى منح الرسالة فرصة إضافية للوصول إلى جهاز آخر.
فحص قصير قبل المتابعة
- المصدر: هل تتوقع هذه الخدمة وهذا الطلب؟ وهل أكد المسؤول أن هذه وسيلة الدفع المعتمدة؟
- اللوحة: هل يوجد ملصق إضافي أو شيء يستدعي السؤال؟ تذكر أن الفحص البصري لا يضمن سلامة الوجهة.
- الوجهة: هل تعرف الموقع أو التطبيق الذي ستستخدمه؟ إذا لم تتضح هويته، انتقل إلى قناة مستقلة بدل التخمين.
- الطلب: هل تتناسب البيانات أو الصلاحيات المطلوبة مع الغرض؟ لا تشارك كلمات المرور ورموز الأمان مع شخص يتصل بك مدعيًا الدعم.
- التوقف: إذا بقي الشك، استخدم وسيلة أخرى تؤكدها الجهة، ولا تجعل الاستعجال أو الطابور خلفك يحسمان القرار.
إذا أدخلت معلومات بالفعل
إذا أدخلت كلمة مرور في موقع تشتبه به، افتح إعدادات الحساب من القناة الرسمية وغيّرها، وراجع وسائل حمايته. وتوصي Apple بتغيير كلمة سر حسابها فورًا عند الاشتباه بإدخالها في موقع احتيالي، والتأكد من تفعيل المصادقة بخطوتين. وإذا كشفت معلومات مالية أو نفذت دفعة مريبة، تواصل سريعًا مع المصرف أو مزود الدفع عبر التطبيق أو الرقم الرسمي، واتبع إجراء الإبلاغ المعمول به في بلدك؛ لا توجد هنا وعود باسترداد مبلغ أو مهلة واحدة لكل البلدان.
الخلاصة ليست إلغاء الدفع برموز الاستجابة السريعة. الخدمات والضمانات وطرق التحقق تختلف، والإرشادات الأجنبية ليست قاعدة مصرفية موحدة للقارئ العربي. ما يصلح كعادة عامة هو فصل سهولة الوصول عن الثقة: الملصق يقود إلى وجهة، لكنه لا يزكيها. وعندما يكون المطلوب مالًا أو بيانات دخول، فإن فتح القناة المعروفة بنفسك أو السؤال عن بديل موثوق أفضل من متابعة طريق لا تعرف نهايته.
ملاحظة تحريرية. إرشادات عامة للسلامة الرقمية، وليست ضمانًا لأمان رابط أو استرداد دفعة، ولا استشارة مالية أو قانونية شخصية. تختلف إجراءات المصارف والخدمات وجهات الإبلاغ بحسب البلد؛ ارجع إلى الجهة الرسمية من قناة موثوقة.
المصادر
- Get Cyber Safe الكندية: استبدال الرموز بملصقات ومخاطر الوجهة، إرشاد محدث في 23 ديسمبر 2022
- المركز الوطني للأمن السيبراني البريطاني: مخاطر الرموز في الأماكن المفتوحة والبريد والماسح المدمج، 8 فبراير 2024
- Apple بالعربية: خطوات مسح رمز الاستجابة السريعة وفتح الرابط، 14 سبتمبر 2026
- Apple بالعربية: انتحال الهوية والروابط المريبة وحماية الحساب، 21 يونيو 2026
- Google بالعربية: تجنب التصيد، التحقق المستقل وعدم اعتبار غياب التحذير ضمانًا
- CISA الأميركية: حملة شهر التوعية بالأمن السيبراني في أكتوبر 2026، سياق المراجعة لا إثبات واقعة محلية
ساعدنا على التحسين
هل كان هذا المقال مفيدًا؟
تساعد ملاحظة مجهولة Sona News على تحسين المقالات والعناوين وسياق المصادر.
اقرأ التالي
نقل الصور لا يعني أن رقمك انتقل معها. تحقّق من تفعيل الشريحة الإلكترونية على الهاتف الجديد قبل تسليم القديم، وتذكّر أن حذف ملفها من الجهاز ليس طلبًا لإلغاء الباقة.
متابعة القراءةالمزيد في التقنية