Clés d’accès : préparez la connexion sans votre téléphone
Les passkeys protègent mieux contre l’hameçonnage, mais leur récupération dépend de l’endroit où elles sont conservées. Avant de changer de mobile, distinguez la clé synchronisée, l’appareil qui la déverrouille et le compte qui permet de la retrouver.
Changer de téléphone ne signifie pas forcément perdre ses clés d’accès. Mais la connexion qui fonctionne aujourd’hui d’un geste peut dépendre d’un compte, d’un code de déverrouillage ou d’un autre appareil que l’on n’aura plus demain. Avant de revendre ou d’effacer un mobile, la question utile n’est donc pas seulement « ai-je activé les passkeys ? ». C’est aussi : où sont-elles conservées, et comment les retrouver sans ce téléphone ?
Les documentations de Google et d’Apple décrivent plusieurs chemins, qu’il faut distinguer. Une clé d’accès peut être synchronisée par un gestionnaire, tandis qu’une clé de sécurité matérielle offre une autre façon de s’authentifier auprès d’un service compatible. Aucune de ces possibilités ne dispense de préparer la récupération du compte concerné. Les exemples ci-dessous portent sur les services de ces deux fournisseurs, pas sur une procédure universelle valable pour tous les sites.
L’empreinte déverrouille la clé, elle ne la remplace pas
Une passkey repose sur une paire de clés cryptographiques. Le site conserve la partie publique ; la partie privée permet de prouver que l’on peut se connecter. Apple précise que le serveur n’a jamais accès à cette clé privée. Sur un appareil compatible, la reconnaissance du visage, l’empreinte digitale ou un code autorisent l’utilisation de la clé. Ce ne sont pas des mots de passe envoyés au site.
Cette distinction explique une partie de l’intérêt du système contre l’hameçonnage. Google indique que les clés d’accès sont liées au site ou à l’application pour lesquels elles ont été créées. Un faux formulaire ne peut donc pas récupérer un mot de passe réutilisable de la même manière. Cela ne transforme pas pour autant tout le compte en espace invulnérable : les appareils autorisés et les autres moyens de connexion restent à protéger.
Un téléphone perdu n’est pas toujours une clé perdue
Dans l’environnement Apple, le trousseau iCloud synchronise les clés d’accès entre les appareils de l’utilisateur. Apple décrit un chiffrement de bout en bout et un processus de récupération, y compris lorsque tous les appareils sont perdus. Cette récupération reste soumise à des vérifications. Il ne faut donc pas comprendre « synchronisé » comme « accessible sans justificatif sur n’importe quel nouveau téléphone ». Le compte et ses moyens de récupération sont une partie de la chaîne.
Sur Android, l’aide de Chrome indique que les clés enregistrées dans le Gestionnaire de mots de passe de Google sont sauvegardées et synchronisées. En cas de perte de l’appareil, Google décrit leur récupération sur un nouveau téléphone en se connectant au compte et en fournissant le code, le schéma ou le mot de passe de sécurité de l’appareil perdu. Le geste biométrique quotidien peut ainsi masquer l’importance d’un code que l’on saisit rarement.
Pour préparer un changement, il faut donc identifier le gestionnaire qui conserve réellement les clés. Avoir utilisé le même navigateur sur deux appareils ne prouve pas, à lui seul, que le second dispose de l’accès attendu. Une connexion réussie sur un autre appareil personnel, avec la méthode que l’on compte garder, donne une information plus concrète. Ce contrôle doit précéder l’effacement de l’ancien mobile, pas suivre sa remise au prochain propriétaire.
La clé matérielle est une autre voie, pas une copie magique
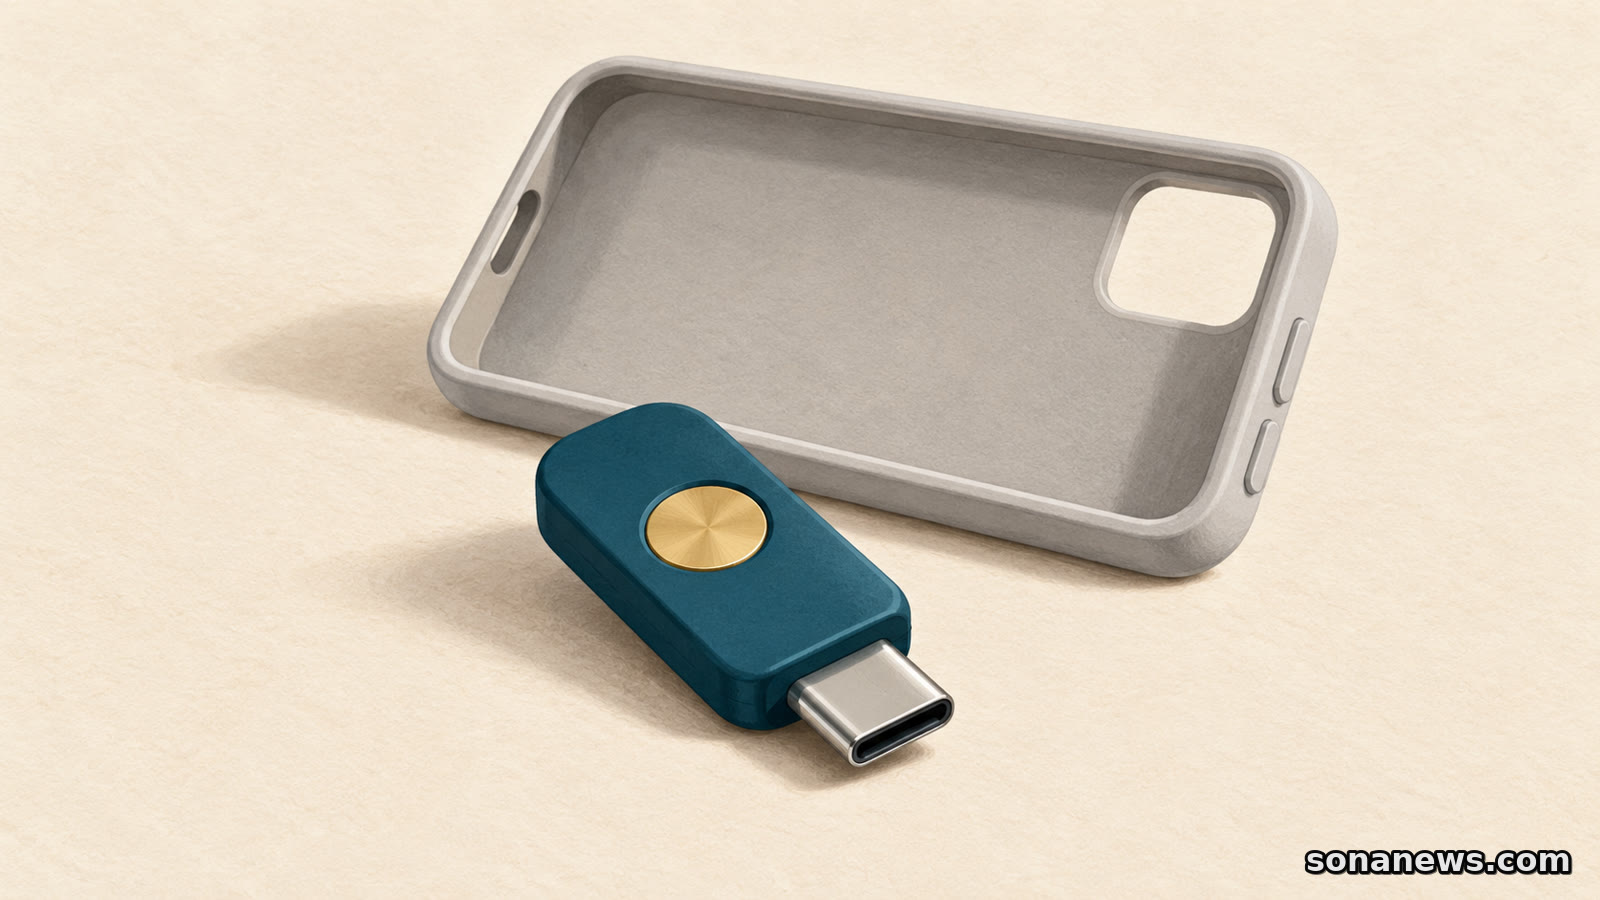
Google permet aussi de créer une clé d’accès pour son compte sur une clé de sécurité matérielle compatible FIDO2. Ce petit objet n’est pas une clé USB de stockage ordinaire. Il doit prendre en charge le bon protocole, puis être enregistré auprès du compte. Selon le matériel, l’utilisation demande notamment de l’insérer et de saisir son code, ou de passer par son lecteur d’empreinte digitale.
Cette possibilité peut offrir un accès qui ne repose pas sur le téléphone utilisé chaque jour. Mais acheter une clé ne transfère pas automatiquement les passkeys déjà présentes dans un gestionnaire. L’enregistrement se fait auprès du service concerné et les options disponibles varient. Pour un compte professionnel ou scolaire Google Workspace, l’administrateur peut également limiter la connexion sans mot de passe. Il faut lire la règle du compte, pas seulement la fiche du matériel.
Préparer la récupération avant de supprimer l’ancien accès
L’ajout d’une clé d’accès au compte Google ne supprime pas les facteurs d’authentification ou de récupération déjà configurés, précise sa documentation. Le mot de passe peut encore être utilisé. Cette coexistence est utile pour comprendre ce qui restera disponible, mais elle impose aussi de vérifier ces autres accès. Une méthode oubliée ou un ancien appareil autorisé ne cesse pas d’exister simplement parce que la connexion biométrique est devenue habituelle.
Apple propose notamment de désigner un contact de récupération. Sa fiche, mise à jour le 15 septembre, précise que cette personne peut fournir un code pour aider à réinitialiser le mot de passe du compte Apple. Elle n’obtient pas accès au compte. Ce mécanisme concerne la récupération du compte Apple : il ne faut pas le confondre avec une clé matérielle, ni avec un accès direct offert à tous les services où l’on utilise une passkey.
Si un appareil est perdu ou volé, Google demande de se connecter depuis un appareil encore accessible et de supprimer la clé d’accès associée. La procédure distingue les clés créées manuellement de celles produites automatiquement par Android, pour lesquelles la gestion des appareils intervient. Mieux vaut suivre la page d’aide officielle correspondant au cas rencontré plutôt que supprimer indistinctement tous les moyens de connexion.
Enfin, une clé d’accès n’a pas sa place sur un ordinateur partagé. Google avertit qu’une personne capable de déverrouiller l’appareil peut accéder au compte, même après une déconnexion de celui-ci. Le bon préparatif tient en trois vérifications : connaître le gestionnaire utilisé, confirmer un accès qui restera disponible et actualiser les moyens de récupération. La simplicité du geste quotidien ne doit pas faire oublier ce qui permet de le remplacer.
Sources
- Google, se connecter avec une clé d’accès : appareils personnels, FIDO2 et suppression après perte
- Google Chrome, clés d’accès sur Android : synchronisation et récupération sur un nouvel appareil
- Apple, sécurité des clés d’accès : cryptographie, trousseau iCloud et récupération
- Apple, configurer un contact de récupération, fiche du 15 septembre 2026
Note de la rédaction. Informations générales de sécurité numérique. Les méthodes disponibles dépendent du service, de l’appareil et des règles de votre organisation. Suivez l’aide officielle avant de modifier ou de supprimer un moyen de connexion ; ne communiquez pas vos codes à un interlocuteur non sollicité.
Aidez-nous à nous améliorer
Cet article vous a-t-il été utile ?
Un retour anonyme aide Sona à améliorer ses prochains articles, ses titres et le contexte des sources.