Passkeys auf USB-Schlüsseln: Ein zweiter Stick allein reicht nicht
Ein FIDO2-Ersatzschlüssel übernimmt die Zugänge des ersten nicht automatisch. Wer für den Verlust vorsorgen will, muss ihn bei den jeweiligen Diensten zusätzlich registrieren und die Anmeldung testen.
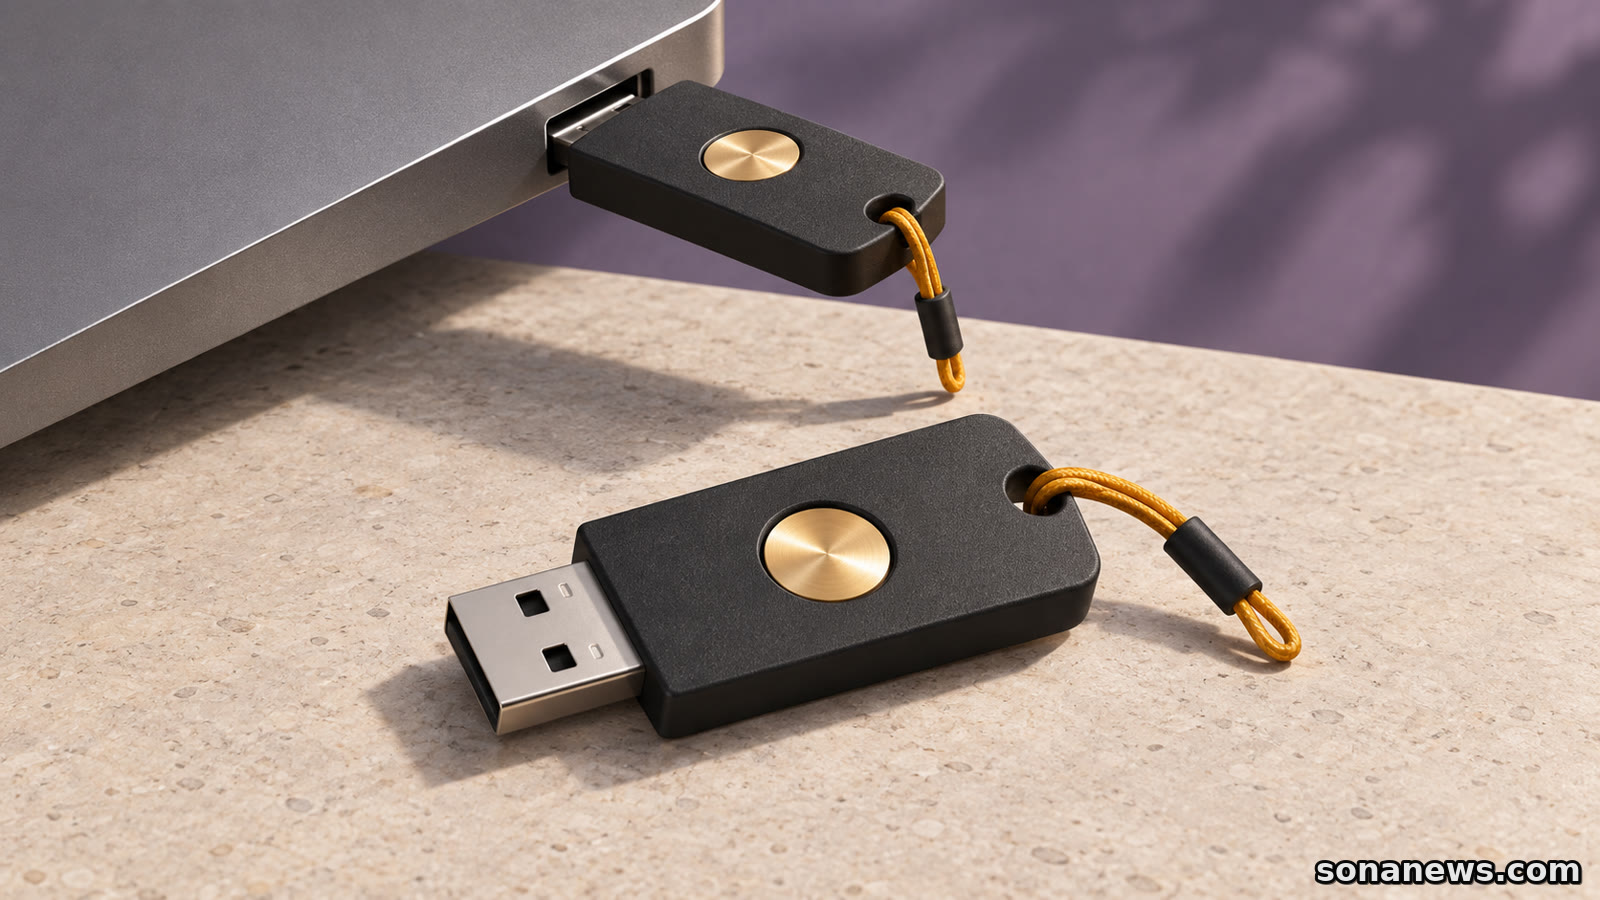
Zwei Sicherheitsschlüssel gekauft, einen am Schlüsselbund, den anderen in der Schublade: Das klingt nach einer fertigen Notfalllösung. Bei Passkeys auf üblichen FIDO2-Hardwareschlüsseln fehlt damit aber möglicherweise der entscheidende Schritt. Der zweite Stick enthält nicht von selbst die Zugänge des ersten. Er muss für jedes Konto, das er absichern soll, gesondert eingerichtet werden.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) formuliert es in seinem Passkey-Ratgeber ausdrücklich: FIDO2-Sticks lassen sich nicht kopieren; für jeden Stick müssen bei den jeweiligen Onlinediensten eigene Passkeys erzeugt werden. Der Ersatz ist also kein geklonter Haustürschlüssel. Er ist ein weiterer Zugang, den der Dienst erst kennen muss.
Die Frage wird im Alltag wichtiger, weil Passkeys in immer mehr Anmeldeabläufen auftauchen. Das BSI berichtete am 5. August über die Einführung bei GMX und WEB.DE. Das ist ein Anlass, die eigene Absicherung zu prüfen, aber kein Beleg dafür, dass jeder Anbieter dieselben Schlüssel, dieselbe Zahl zusätzlicher Zugänge oder denselben Wiederherstellungsweg unterstützt.
Zuerst klären: Wo liegt der Passkey?
Ein Passkey ist ein kryptografischer Zugang zu einem bestimmten Konto. Der Onlinedienst speichert den öffentlichen Teil des Schlüsselpaares; der geheime Teil bleibt beim verwendeten Authentifikator beziehungsweise wird durch den Passkey-Anbieter verwaltet. Bei der Anmeldung wird kein Passwort an die Webseite geschickt. Die Freigabe erfolgt je nach Gerät etwa per PIN oder biometrischer Prüfung.
Für die Vorsorge ist eine andere Unterscheidung entscheidend. Die FIDO Alliance trennt synchronisierte und gerätegebundene Passkeys. Synchronisierte Passkeys können über einen Passwortmanager oder einen eingebauten Dienst auf weiteren eigenen Geräten verfügbar werden. Dafür müssen die Synchronisierung und der Zugang zum betreffenden Anbieter funktionieren.
Ein Passkey auf einem üblichen FIDO2-Sicherheitsschlüssel ist dagegen an diesen Schlüssel gebunden. Ein zweites Exemplar desselben Modells erhält ihn nicht durch den Kauf, das Einstecken oder die Anmeldung am selben Computer. Ein gewöhnlicher USB-Speicherstick kann diese Aufgabe ebenfalls nicht übernehmen: Benötigt wird ein dafür geeigneter Sicherheitsschlüssel, nicht bloß ein Datenträger mit USB-Anschluss.
Der zweite Schlüssel braucht eine eigene Registrierung
Wer einen Ersatzschlüssel nutzen möchte, meldet sich zunächst über einen noch funktionierenden Weg beim betreffenden Konto an. In dessen Sicherheitseinstellungen wird dann ein zusätzlicher Passkey angelegt, wobei ausdrücklich der Ersatzschlüssel als Speicherort gewählt wird. Die genaue Bezeichnung unterscheidet sich nach Dienst, Betriebssystem und Browser.
Bei Google führt der dokumentierte Weg beispielsweise über „Passkey erstellen“ und „Anderes Gerät verwenden“. Anschließend folgt man den Schritten für den Hardware-Sicherheitsschlüssel. Google verlangt dafür einen Schlüssel mit FIDO2-Unterstützung. Das ist ein konkretes Anbieterbeispiel, keine universelle Menüfolge für alle Konten.
Wichtig ist das Wort „zusätzlich“. Der funktionierende Hauptschlüssel sollte nicht vorsorglich gelöscht werden, nur um den Ersatz einzurichten. Prüfen Sie vorher, ob der Dienst mehrere Passkeys zulässt und wie er diese verwaltet. Wenn ein Firmen- oder Schulkonto Richtlinien vorgibt, gehört die Einrichtung mit der zuständigen IT abgestimmt.
Die Registrierung muss bei jedem gewünschten Dienst erfolgen. Ein Ersatzschlüssel, der für das E-Mail-Konto eingerichtet wurde, öffnet deshalb nicht automatisch auch ein Einkaufs- oder Cloudkonto. Soweit der Anbieter Namen für die Einträge erlaubt, helfen eindeutige Bezeichnungen wie „Alltag“ und „Reserve“. Eine getrennt aufbewahrte Übersicht der eingerichteten Konten kann die Pflege erleichtern; PINs und Wiederherstellungscodes gehören nicht auf einen Anhänger am Stick.
Erst testen, dann getrennt aufbewahren
Ein sichtbarer Eintrag in den Einstellungen ist ein guter Anfang. Aussagekräftiger ist eine erfolgreiche Anmeldung mit dem Ersatzschlüssel. Entfernen Sie dafür den Hauptschlüssel und wählen Sie bei der nächsten kontrollierten Anmeldung bewusst den Ersatz. Achten Sie darauf, dass nicht unbemerkt ein anderer gespeicherter Passkey oder eine bereits offene Sitzung den Zugang ermöglicht.
Die Probe darf nicht selbst zum Aussperren führen. Behalten Sie einen funktionierenden Zugang und vorhandene Wiederherstellungswege, bis der Ersatz erfolgreich getestet ist. Anbieter können zusätzliche Sicherheitsprüfungen oder Wartezeiten vorsehen. Google weist beispielsweise darauf hin, dass ein neu erstellter Passkey unter Umständen erst nach bis zu sieben Tagen für die Anmeldung verfügbar ist.
Danach ist die getrennte Aufbewahrung sinnvoll: Zwei Schlüssel am selben Bund können gemeinsam verloren gehen. Der Ersatz sollte erreichbar, aber gegen unbefugten Zugriff geschützt sein. Wer später ein neues wichtiges Konto mit dem Hauptschlüssel einrichtet, muss auch an die Reserve denken. Sie wächst nicht automatisch mit.
Ein Passwort kann trotzdem weiterbestehen
Passkey eingerichtet heißt nicht zwangsläufig Passwort abgeschafft. Google erklärt ausdrücklich, dass das Hinzufügen eines Passkeys vorhandene Anmelde- und Wiederherstellungsmethoden nicht entfernt. Auch beim Hinweis zu GMX und WEB.DE betont das BSI, dass das bisherige Passwort als Ausweichzugang bestehen bleibt.
Ein solches Passwort sollte weiterhin stark und für dieses Konto einzigartig sein. Wo für den Passwortweg vorgesehen, bleibt die Zwei-Faktor-Authentisierung wichtig. Der Schutz vor klassischen Phishing-Anmeldungen durch Passkeys macht einen schwach abgesicherten Ausweichweg nicht automatisch sicher. Welche Methoden tatsächlich noch aktiv sind, zeigt nur die aktuelle Sicherheitsübersicht des jeweiligen Kontos.
Umgekehrt braucht nicht jede Person zwei Hardwaresticks. Wer synchronisierte Passkeys verwendet, hat eine andere Ausgangslage und sollte zunächst die Absicherung und Wiederherstellung seines Passkey-Anbieters prüfen. Ein zusätzlich registrierter Hardwareschlüssel kann ein unabhängiger Zugang sein, sofern der jeweilige Dienst ihn unterstützt. Er ist eine Möglichkeit zur Vorsorge, keine allgemeine Kaufpflicht.
Wenn der Hauptschlüssel verloren geht
Nutzen Sie den bereits eingerichteten Ersatz oder einen anderen verfügbaren Anmeldeweg. Entfernen Sie anschließend beim jeweiligen Dienst den verlorenen Schlüssel beziehungsweise dessen Passkey-Eintrag. Bei mehreren Konten muss das entsprechend mehrfach geschehen. Ein neuer Schlüssel erhält wiederum neue Registrierungen; er stellt die verlorenen gerätegebundenen Passkeys nicht wieder her.
Fehlt jeder funktionierende Zugang, bleibt das Wiederherstellungsverfahren des Anbieters. Das BSI weist darauf hin, dass Nutzer nach einem Geräteverlust unter Umständen den Anbieter kontaktieren müssen. Welche Identitätsnachweise akzeptiert werden und ob eine Wiederherstellung gelingt, lässt sich nicht für alle Dienste versprechen.
Der praktische Maßstab ist deshalb nicht die Zahl der gekauften Sticks, sondern der getestete Zugang: Für welche Konten funktioniert die Reserve tatsächlich? Diese Frage lässt sich am besten beantworten, solange der Hauptschlüssel noch da ist.
Redaktioneller Hinweis. Dieser Beitrag bietet allgemeine Informationen zur Kontosicherheit, keine individuelle Sicherheitsberatung oder Garantie für die Wiederherstellung eines Kontos. Maßgeblich sind die aktuellen Einstellungen, Anleitungen und Richtlinien des jeweiligen Anbieters.
Quellen
- BSI · Passkeys – anmelden ohne Passwort. Geprüft am 25. September 2026: Funktionsweise, Phishing-Schutz, Geräteverlust und separate Registrierung eines zweiten FIDO2-Sticks.
- FIDO Alliance · Passkeys und FAQ. Geprüft am 25. September 2026: synchronisierte und gerätegebundene Passkeys, Hardware-Sicherheitsschlüssel und Wiederherstellung.
- Google-Konto-Hilfe · Für die Anmeldung Passkeys statt Passwörter verwenden. Geprüft am 25. September 2026: FIDO2-Anforderung, Einrichtung auf Sicherheitsschlüsseln, Wartezeit, fortbestehende Anmeldewege und Entfernung verlorener Passkeys.
- BSI · Passkeys jetzt auch bei GMX.de und WEB.de E-Mail-Postfächern verfügbar, 5. August 2026. Geprüft: Einführungsanlass und fortbestehendes Passwort als Ausweichzugang; keine Aussage zur universellen Hardwareunterstützung.
Helfen Sie uns, besser zu werden
War dieser Artikel hilfreich?
Eine anonyme Rückmeldung hilft Sona, künftige Artikel, Überschriften und Quellenkontext zu verbessern.
Als Nächstes
Am 12. September 2026 endet eine Übergangsfrist für die Gestaltung vernetzter Produkte. Entscheidend sind aber Inverkehrbringen, Datenart und Zugangsweg – nicht das Kaufdatum allein.
WeiterlesenMehr aus Tech